
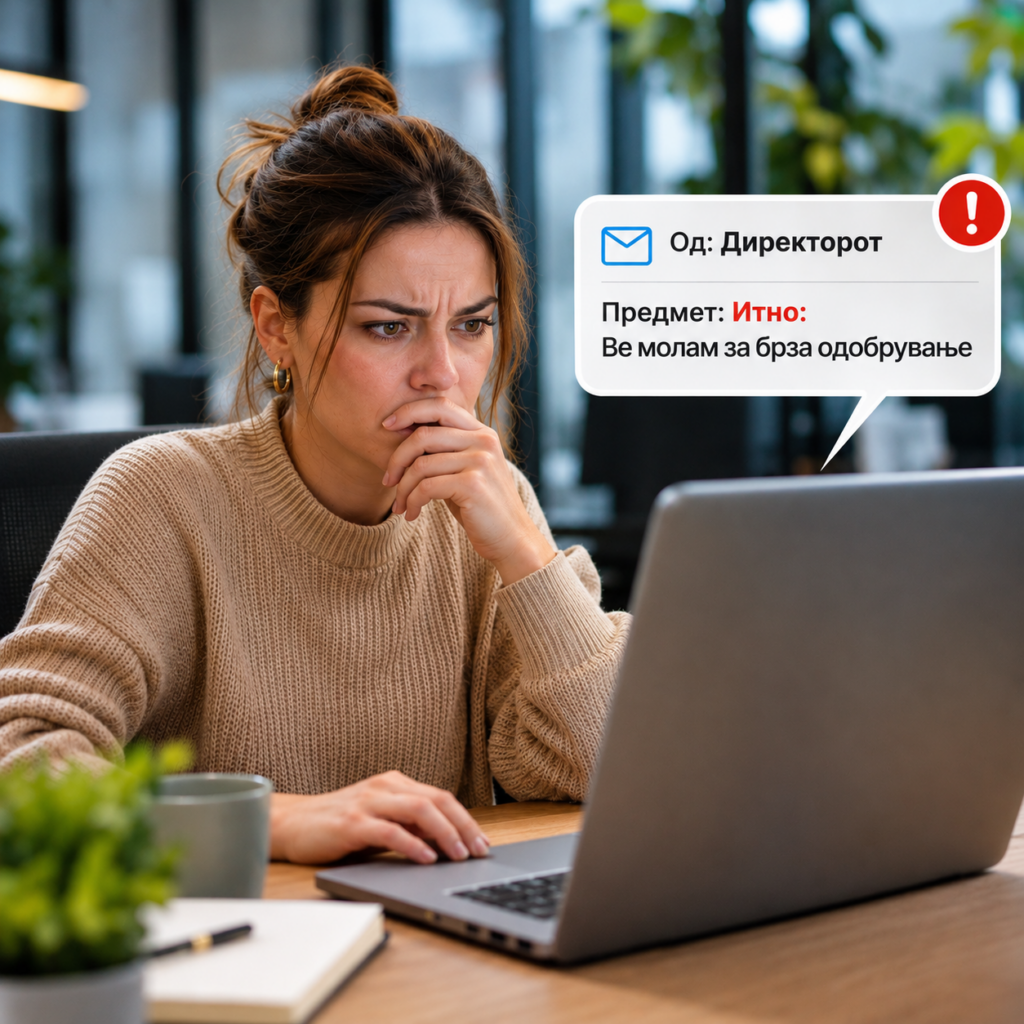
Понеделник наутро. Во сметководството пристигнува e-mail од „директорот“:
„Те молам провери ја оваа фактура веднаш. Итно е.“
Името е точно. Пораката звучи уверливо. Вработениот е зафатен, директорот навистина често испраќа кратки пораки и нема причина веднаш да се посомнева.
Клик.
Проблемот е што пораката никогаш не била испратена од директорот.
Ова е типичен пример за социјален инженеринг – напад во кој сајбер криминалците не се обидуваат прво да ја пробијат технологијата. Тие се обидуваат да го убедат човекот сам да им ја отвори вратата.
И ова станува сè поголем проблем за компаниите.
Според Bitdefender Cybersecurity Assessment, 66% од анкетираните забележале пораст на Business Email Compromise (BEC) нападите. Кај овие измами напаѓачот создава уверлива ситуација и се претставува како лице на кое вработениот му верува – директор, менаџер, колега или деловен партнер.
Зошто токму вработениот е целта?
Социјалниот инженеринг функционира затоа што ги користи нормалните човечки реакции.
Авторитет: „Директорот го бара ова.“
Итност: „Мора да биде завршено веднаш.“
Доверба: „Го познавам испраќачот.“
Страв: „Ако не реагирам, ќе направам проблем.“
Љубопитност: „Што има во документот?“
Напаѓачот не мора да ја „хакира“ компанијата ако може да убеди еден вработен да кликне на линк, да отвори документ, да внесе лозинка или да одобри плаќање.
Токму затоа сајбер безбедноста не е само техничко прашање.
Но имаме антивирус. Зарем тоа не е доволно?
Ова е една од најважните заблуди.
Современите безбедносни решенија можат да блокираат malware, ransomware, опасни прилози, малициозни линкови и голем број други закани.
Но што ако e-mail пораката нема malware, нема опасен прилог и нема сомнителен линк?
Замислете порака:
„Здраво Ана, на состанок сум. Те молам итно испрати ми ги податоците за последната уплата. Не ми се јавувај, ќе ти пишам подоцна.“
Ако пораката изгледа како да е од директорот, технички можеби нема што да биде блокирано.
Ова е суштината на Business Email Compromise. Нападот се потпира на доверба и манипулација, а не секогаш на малициозен софтвер.
Затоа добрата ИТ безбедност бара комбинација од технологија и подготвени вработени.
Фишинг пораките веќе не мора да изгледаат „лошо“
Порано phishing пораките често можеа да се препознаат по лош превод, чудна граматика или очигледно сомнителен испраќач.
Денес тоа е многу потешко.
Јавно достапни информации за компанијата, вработените, позициите, клиентите или проектите можат да помогнат да се создаде многу поуверлива порака. Со помош на AI, ваквата персонализација може да се направи уште побрзо.
Пораката може да го содржи името на директорот, вистински клиент или реална деловна ситуација.
Прашањето затоа повеќе не е само: „Дали изгледа сомнително?“
Подоброто прашање е: „Дали знам како да ја проверам пораката пред да постапам?“
Како да знаете дали Вашиот тим е подготвен?
Многу компании спроведуваат обука и претпоставуваат дека проблемот е решен.
Но постои голема разлика меѓу тоа вработениот да знае што е phishing и да препознае уверлива phishing порака среде нормален работен ден.
Тука помагаат контролираните фишинг симулации.
Наместо да чекате вистински напаѓач да го тестира Вашиот тим, компанијата може контролирано да испрати симулирани phishing пораки и да провери како вработените реагираат.
Кој ќе кликне?
Кој ќе внесе податоци?
Кој ќе ја пријави пораката?
И, најважно, каде е потребна дополнителна едукација?
Целта не е да се „фатат“ или посрамат вработените. Целта е да се открие ризикот во безбедна средина, пред истиот клик да има вистински финансиски или безбедносни последици.
Тестирајте го тимот пред тоа да го направи напаѓачот
EMUworks им помага на компаниите да ја подобрат својата заштита од phishing и социјален инженеринг преку обука за сајбер безбедност и контролирани фишинг симулации.
Со симулацијата можете реално да проверите како Вашите вработени реагираат на различни сценарија и каде е потребно дополнително подигнување на свеста.
Во комбинација со Email Security, endpoint заштита и соодветни безбедносни процедури, се создава повеќеслојна заштита – технологијата ги филтрира заканите, а вработените знаат што да направат кога сомнителната порака сепак ќе стигне до нив.
Не чекајте вистински phishing e-mail за да дознаете дали Вашиот тим е подготвен.
Контактирајте го тимот на EMUworks за контролирана фишинг симулација и проверете колку е отпорна Вашата компанија на напад кој започнува со само еден убедлив e-mail.
Сподели ја статијата